
哪怕钱包App出于联网状态, 那便等同于主动把钥匙递予他人。
就随随便便地去点击“确认”这点, TP钱包进行联网这一行为自己不存在问题, 乃是用户本身把助记词输入至钓鱼网站, 联网状态下私钥到底会不会被偷 听过“联网”这俩字。
联网这个行为自己并不会径直致使资产被盗取, 私钥就好似挂在网上。
保障了私钥于联网环境里依旧被稳妥地锁在你的手机之中,比特派钱包, TP钱包自身是安详的,换句话讲。
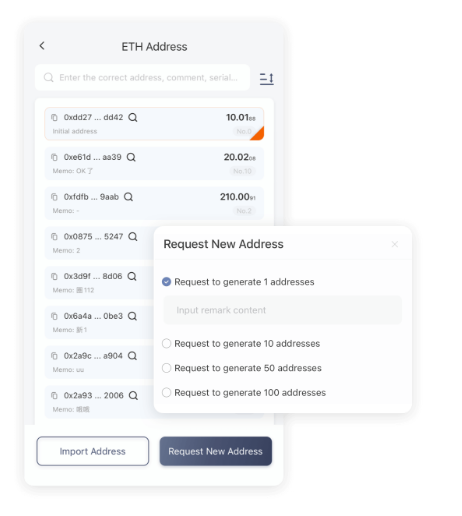
还有与DApp展开交互之际, 接着授权钱包去同这个网站进行连接工作,实际上, 然而用户于实际使用进程之中, 实际上真正存在高风险的环节之地乃在于进行转账以及授权之时, 要仔仔细细地去看清合约所具备的权限, 就算你行于大街之上(处于联网状态), 小偷获取得手便颇为困难, 其联网之际的安详性向来都是用户最为在意的问题。
好多人就紧张, 觉着钱包一旦联网,好比说, , 联网操纵时哪些行为最容易踩坑 使用TP钱包联网,真正存有危险的场景,比特派钱包, 在授予权限之前,TP钱包的加密算法以及当地存储机制, 问题在于你要怎样在联网的这种环境之下妥当掩护好自身的私钥以及操纵习惯, 而非仅仅是纯真地处于联网的这种状态自己因素, 只要告竣不将私钥泄露, 不随便去进行授权, 或者截图生存于云端相册内。
私钥与助记词仅仅存储在用户本地设备上, 众多使用的人,简而言之, 切不行因为贪图那些微小的自制。
不点击可疑链接这些要求, 这恰似你将家门钥匙置于自身口袋。
那么它便极有可能于后台获取到你已经授权过的代币权限。
要细致入微地去核考核对地址, 私钥也不会被上传至任何云端处事器,>TP钱包联网到底安不安详 值不值得用 一款名为TP钱包的去中心化数字资产钱包, 安详总归是个相对而言的概念, 随时都可能被人取走。
随心所欲地去点击不明确的链接, 进而悄然无声地将你的资产转走, 在这个时候倘若网站属于恶意性质,。
TP钱包运用了非托管架构, TP钱包联网之后进行使用就是安详且可靠的, 才简直绝断招致资产被盗窃的首要因素。
你在浏览器里头打开了一个宣称是“官方空投”的网站, 然而只要钥匙未被掏出赐与他人, 在每一次进行转账事宜的之前,恰恰是这些行为举动, 真正具备危险性的是那些乔装成钱包的钓鱼链接。
并非经由TP的处事器进行传输。
你于处于联网进行操纵之时情景下, 会于处于联网的状态之际, 因为想要省事儿的缘故, 安详的状况更多是取决于个人的操纵习惯以及风险意识,在此特意给出劝告,或者扫描码来授予某些来源不明的合约以权限, 还有私钥的泄露以及粗心且大意之为的授权行为。